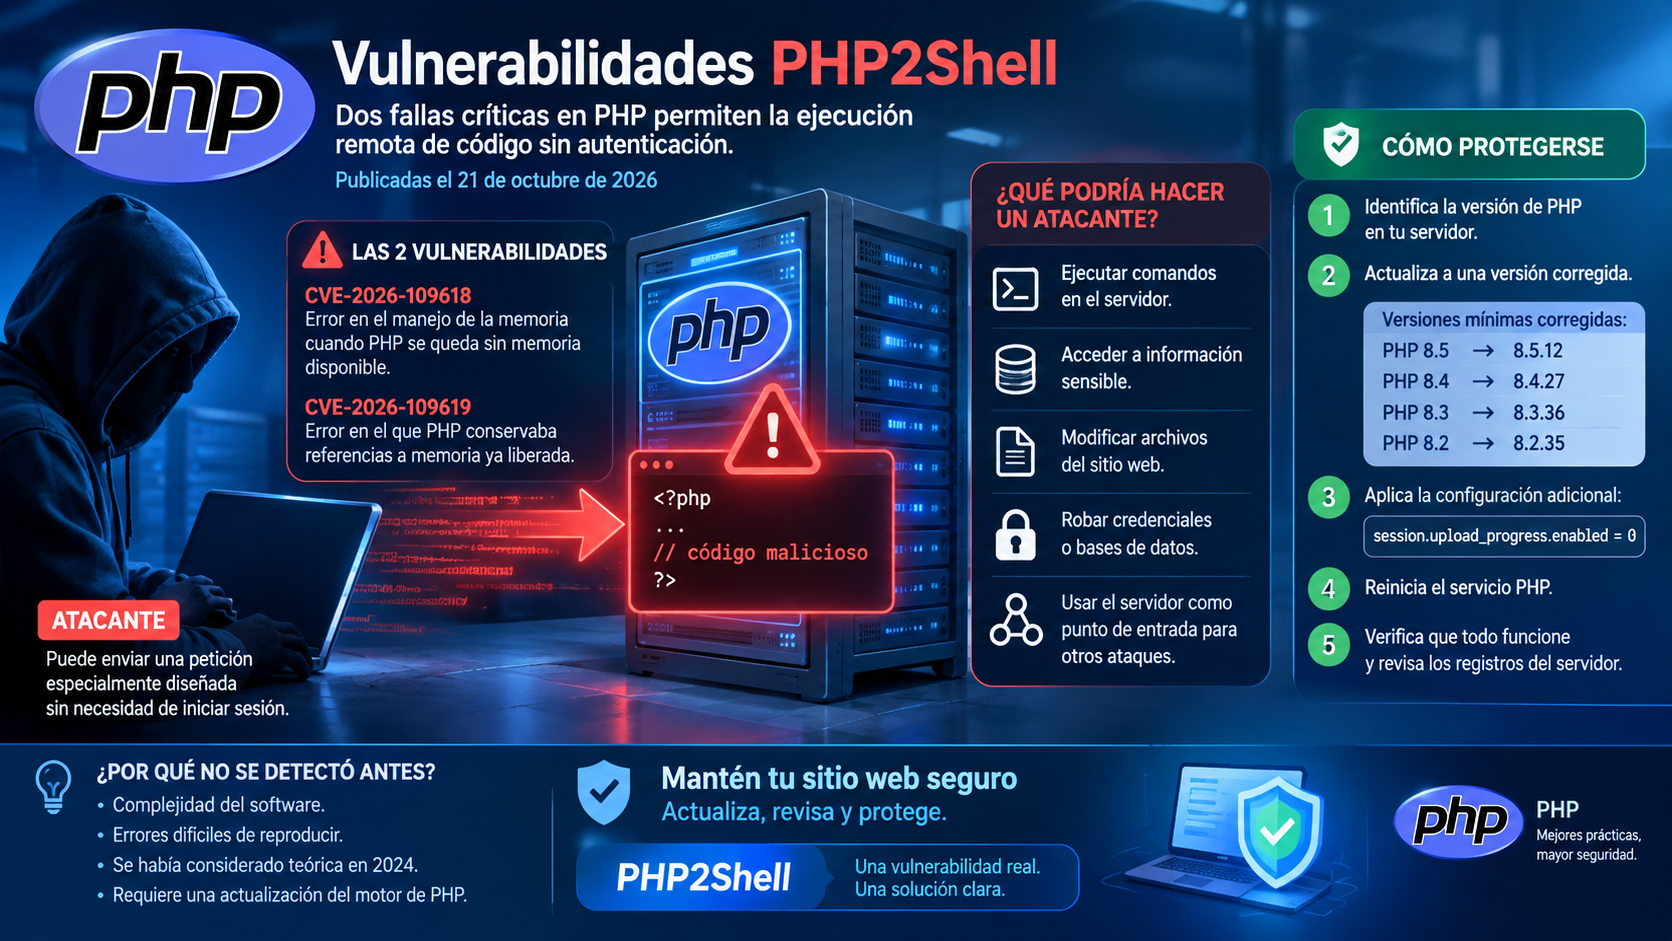
Te explicaremos en palabras sencillas, pero con una mirada técnica, para que puedas comprender qué ocurrió con PHP, por qué se produjeron fallas de seguridad y qué consecuencias pueden tener en un servidor web.
1. ¿Qué es PHP y por qué se produjo el problema?
PHP no es un sistema que haya fallado por completo. Es un lenguaje de programación utilizado para crear páginas web dinámicas, sistemas de gestión, plataformas educativas, portales institucionales y aplicaciones conectadas a bases de datos.
Por ejemplo, un sitio web de un colegio puede utilizar PHP para:
Mostrar noticias y comunicados.
Gestionar usuarios y contraseñas.
Administrar contenidos desde un panel privado.
Consultar información almacenada en una base de datos.
Procesar formularios de contacto o matrícula.
El problema es que, como cualquier tecnología, PHP puede contener errores de programación que se convierten en vulnerabilidades de seguridad. También pueden existir fallas en las aplicaciones construidas con PHP, aunque el propio lenguaje funcione correctamente.
2. ¿Qué falla de seguridad se descubrió en octubre de 2026?
Si te refieres a la noticia reciente, el problema se conoce como PHP2Shell. El 21 de octubre de 2026 se publicaron dos vulnerabilidades críticas que podían permitir que un atacante ejecutara código malicioso en un servidor sin necesidad de iniciar sesión.
Las vulnerabilidades son:
CVE-2026-109618: un error en el manejo de la memoria cuando PHP se queda sin memoria disponible.
CVE-2026-109619: un error en el que PHP podía conservar referencias a memoria que ya había sido liberada.
¿Cómo funcionaban estos errores?

Falla 1: corrupción de memoria
PHP tiene un límite de memoria para procesar solicitudes. Si una petición provoca que se supere ese límite, PHP debe detenerla y liberar los recursos utilizados. En determinadas circunstancias, la limpieza podía manejar datos internos que todavía no estaban correctamente inicializados. Un atacante podía aprovechar esa situación para intentar ejecutar código en el servidor.

Falla 2: uso de memoria liberada
Imagina que PHP guarda la dirección de una memoria, después la libera, pero conserva una referencia antigua. Si una petición posterior utiliza esa referencia antes de que se restablezca correctamente, puede interpretar datos incorrectos o manipular memoria de forma insegura.
Estos defectos estaban dentro del motor de PHP, no necesariamente en el código de cada página web.
3. ¿Por qué no se detectó antes?
Hay cuatro razones importantes:
Complejidad del software: PHP debe gestionar memoria, solicitudes simultáneas, archivos, formularios y múltiples componentes internos.
Errores difíciles de reproducir: algunas fallas aparecen únicamente cuando coinciden condiciones excepcionales, como quedarse sin memoria o producirse un error durante el procesamiento de una petición.
Evaluación del riesgo: según Reuters, el equipo había recibido indicios de una de estas fallas en 2024, pero inicialmente se consideró teórica porque no se había encontrado una forma concreta de explotarla.
Actualizaciones necesarias: una vez demostrada la posibilidad de explotación, los desarrolladores tuvieron que corregir el motor y publicar versiones de seguridad.
Reuters+1
Por lo tanto, no significa que todo PHP sea inseguro. Significa que se descubrió un defecto grave en determinadas rutas internas del procesamiento de solicitudes.
4. ¿Qué podría hacer un atacante si explota la vulnerabilidad?
Si consigue explotar la falla, dependiendo de los permisos del proceso PHP, podría:
Ejecutar comandos o programas en el servidor.
Acceder a información sensible disponible para ese proceso.
Intentar modificar archivos de un sitio web.
Buscar credenciales o datos de acceso a bases de datos.
Utilizar el servidor comprometido como punto de entrada para otros ataques.
Lo más preocupante es que no siempre necesita una contraseña para aprovechar la vulnerabilidad. Un servidor que recibe solicitudes PHP desde Internet puede estar expuesto si utiliza una versión vulnerable.
5. ¿Qué versiones de PHP corrigen estas dos vulnerabilidades?
Las versiones publicadas con las correcciones son las siguientes:
Rama de PHP | Versión corregida |
|---|---|
PHP 8.5 | 8.5.12 |
PHP 8.4 | 8.4.27 |
PHP 8.3 | 8.3.36 |
PHP 8.2 | 8.2.35 |
Las versiones anteriores de esas ramas están afectadas por las vulnerabilidades indicadas. PHP 8.1 y anteriores ya no cuentan con soporte general del proyecto, por lo que se debe actualizar a una versión compatible y corregida o aplicar una solución de seguridad verificada por el proveedor.
Además, el 23 de octubre se informó de una tercera vulnerabilidad, CVE-2026-115560, que afecta a una configuración poco habitual. Conviene revisar también las recomendaciones oficiales para esa falla.
6. ¿Qué deberías hacer si administras un servidor?
Si tienes un servidor web, un sistema de gestión institucional o aplicaciones basadas en PHP, te recomiendo:
Identificar la versión de PHP que está ejecutándose.
Actualizar PHP a una versión corregida y compatible con las aplicaciones instaladas.
Revisar WordPress, Joomla, Drupal y otros programas que puedan incorporar o depender de PHP.
Comprobar los registros del servidor para detectar solicitudes sospechosas y procesos inusuales.
Si el servidor no se puede actualizar inmediatamente, limitar su exposición a Internet y aplicar las medidas temporales oficiales. Si no es posible mitigar el riesgo, considerar desconectarlo temporalmente.
GovDelivery+1
Para entender tu caso concreto
¿Dónde escuchaste sobre este problema de PHP? Puede ser la noticia reciente o una vulnerabilidad anterior.
¿Qué sistema utilizas?
¿Qué versión de PHP tienes instalada?
Guía práctica: proteger un servidor web frente a PHP2Shell
Como todavía no conoces la versión instalada, lo más seguro es identificar el entorno, comprobar la versión y aplicar la actualización adecuada sin modificar el sitio a ciegas.
La alerta es real y urgente: el equipo oficial de PHP publicó correcciones el 21 de octubre de 2026. Las vulnerabilidades pueden permitir ejecución remota de código sin autenticación en servidores que procesan solicitudes PHP.
Paso 1. Identificar el servidor y la versión de PHP
Primero, identifica si tu servidor funciona con Linux o Windows. Luego sigue el bloque que corresponda.
Si utiliza Linux
Conéctate por SSH o abre una terminal en el servidor y ejecuta estos comandos, uno por uno:
cat /etc/os-release
php -v
php --ini
Estos comandos permiten conocer el sistema operativo, la versión de PHP de línea de comandos y los archivos de configuración que utiliza.
Después comprueba qué servidor web está instalado:
systemctl status apache2
systemctl status nginx
systemctl status php*-fpm
Es normal que alguno indique que el servicio no existe. Por ejemplo, en algunas distribuciones Apache se llama httpd en lugar de apache2.
Importante: php -v no siempre muestra la versión que utiliza el sitio web. Puede existir una versión diferente para Apache, PHP-FPM, contenedores Docker o cada sitio virtual. Hay que verificar la versión que atiende realmente las solicitudes web.
Si utiliza Windows
Abre PowerShell y ejecuta:
where.exe php
php -v
Si no aparece PHP, no significa necesariamente que no esté instalado: podría estar incorporado a otro directorio, ejecutarse mediante IIS o estar dentro de un contenedor.
No publiques la salida completa de archivos de configuración si contiene contraseñas, claves o rutas sensibles.
Paso 2. Actualizar PHP de forma segura
Antes de actualizar, realiza una copia de seguridad de los archivos del sitio web, las bases de datos y la configuración del servidor. Si es un servidor de producción, prepara una ventana de mantenimiento.
Las versiones corregidas publicadas son estas:
Versión instalada | Objetivo mínimo corregido |
|---|---|
PHP 8.5 | 8.5.12 |
PHP 8.4 | 8.4.27 |
PHP 8.3 | 8.3.36 |
PHP 8.2 | 8.2.35 |
Esos son los mínimos de la publicación inicial para estas dos vulnerabilidades; conviene instalar la última actualización de seguridad disponible para la rama compatible, no necesariamente detenerse en esos números.
Si tienes Ubuntu o Debian
Primero revisa qué paquetes están instalados:
dpkg -l | grep -E 'php[0-9.]|php-fpm'Después, para consultar las actualizaciones disponibles:
sudo apt update
apt list --upgradable
Revisa si existen actualizaciones de PHP y sus extensiones. Si los paquetes corregidos están disponibles en los repositorios oficiales configurados, puedes actualizar los paquetes correspondientes mediante apt después de revisar los cambios propuestos.
No cambies de versión mayor ni agregues repositorios externos sin comprobar antes la compatibilidad con la aplicación web. Los comandos anteriores no garantizan por sí solos que el repositorio de tu distribución ya contenga la corrección.
En servidores RHEL, Rocky Linux, AlmaLinux u otras distribuciones, el procedimiento cambia: hay que utilizar el gestor de paquetes y los avisos de seguridad de esa distribución.
Paso 3. Aplicar una protección adicional
El 23 de octubre el equipo de PHP publicó una recomendación adicional sobre otra posible vía de ejecución de código, identificada como CVE-2026-115560. Para cubrirla, recomienda deshabilitar temporalmente la función de progreso de carga de sesiones.
En el archivo php.ini que utiliza el servidor web, establece:
session.upload_progress.enabled = 0Esta configuración debe aplicarse antes de que PHP procese las solicitudes. No basta con ponerla dentro de un archivo PHP de la aplicación mediante ini_set().
Después de guardar el cambio, reinicia el servicio PHP correspondiente durante una ventana de mantenimiento. Si usas PHP-FPM, por ejemplo, el nombre del servicio puede ser php8.3-fpm, pero debes confirmar cuál tienes instalado antes de reiniciarlo.
Ten presente que esta medida es complementaria: no sustituye la actualización de PHP.
Paso 4. Comprobar que el servidor quedó protegido
Después de actualizar:
Comprueba nuevamente la versión de PHP.
Verifica que el sitio web carga correctamente y que funcionan los formularios, las sesiones y las cargas de archivos.
Confirma que todos los procesos PHP utilizan la versión corregida.
Revisa los registros de Apache o Nginx, PHP-FPM y el sistema operativo para buscar errores o actividad inusual.
Si hay indicios de explotación, conserva los registros, aísla el servidor si es necesario y cambia las credenciales que puedan haber quedado expuestas desde un dispositivo limpio.
La actualización corrige la vulnerabilidad, pero no demuestra que el servidor nunca haya sido comprometido. CERT-EU recomienda aplicar los parches de inmediato y aislar temporalmente los servicios expuestos a Internet cuando no sea posible corregirlos y verificar la solución.